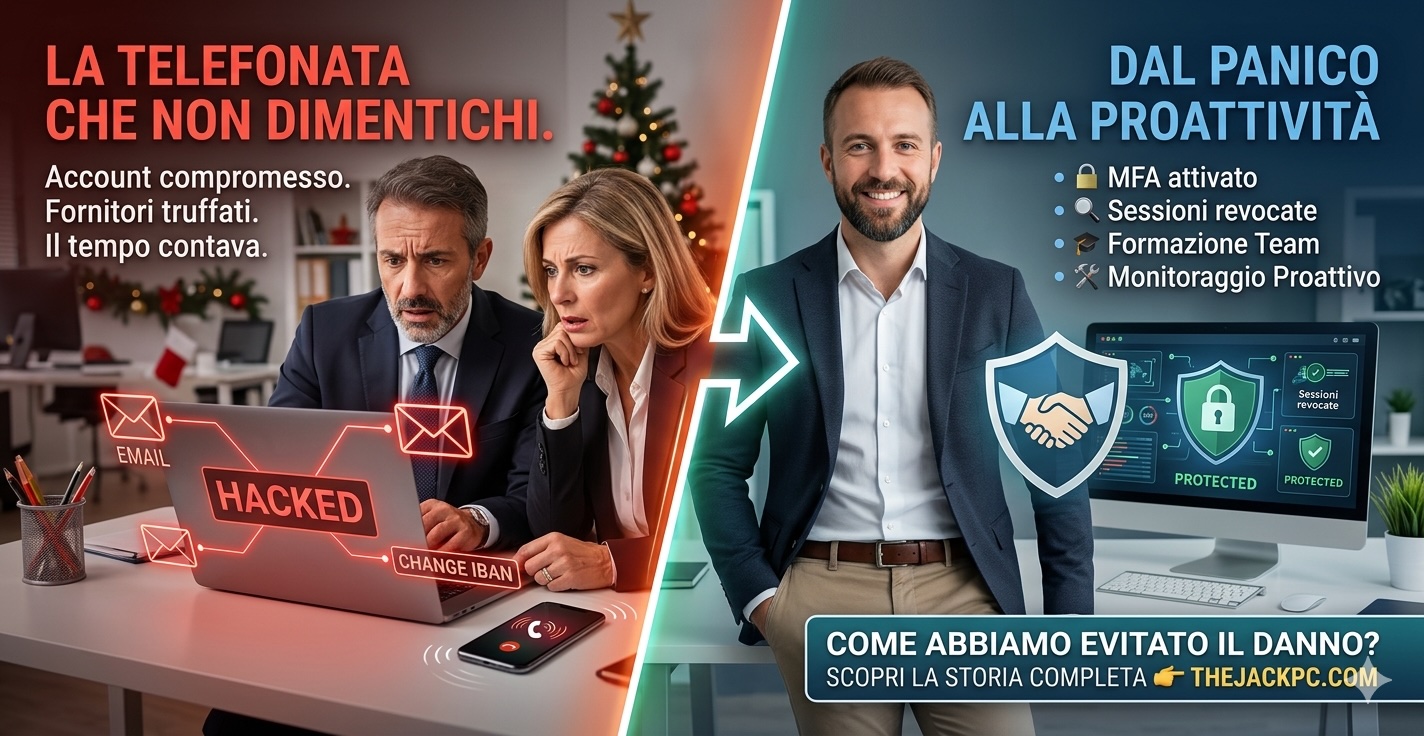
Ci hanno hackerato. Cosa facciamo?
4 ore di formazione sulla sicurezza informatica per 50 persone — e qualcosa è cambiato davvero.
Erano le 9:14 sembrava un giorno tranquillo
Non è una chiamata che si dimentica. La voce era tesa, quasi in apnea. «Giacomo, ci hanno hackerato. Hanno preso la password della mail e stanno scrivendo ai nostri fornitori chiedendo pagamenti su conto estero.»
Silenzio di un secondo. Poi si entra in modalità operativa.
«Ogni minuto che passa, qualcuno potrebbe bonificare dei soldi sul conto sbagliato.»
Questo è esattamente il tipo di attacco che spaventa di più le PMI: nessun ransomware, nessun virus visibile. Solo un account email compromesso, usato per ingannare chi si fida di te.
L'intervento
Prima i danni, poi le cause.
La prima regola in un'emergenza informatica: blocca l'emorragia. Abbiamo agito in sequenza, senza perdere tempo.
🔐 Cambio password immediato
Tutti gli account coinvolti, con password forti e uniche generate al momento.
📱 Attivazione MFA su tutti gli account
Autenticazione a due fattori abilitata su email, Microsoft 365 e tutti i servizi critici. Da quel momento, la password da sola non basta più.
📞 Avviso ai fornitori
Contattati direttamente per bloccare eventuali bonifici in corso e verificare se qualcuno aveva già ricevuto le false istruzioni.
🔍 Analisi delle sessioni attive
Verificate e revocate tutte le sessioni aperte sull'account compromesso, inclusi accessi da IP sospetti esteri.
Nel giro di meno di due ore la situazione era sotto controllo. Nessun fornitore aveva ancora effettuato pagamenti. Il danno economico: zero. Il danno alla reputazione: limitato, grazie alla rapidità.
Il dopo
La vera svolta non fu l'attacco. Fu la reazione.
Molte aziende vivono un incidente del genere, tirano un sospiro di sollievo e tornano alle vecchie abitudini. Questo cliente no.
Quella telefonata di panico diventò una conversazione diversa. «Non voglio che succeda mai più. Cosa dobbiamo fare?»
Abbiamo costruito insieme un percorso strutturato:
Da emergenza a prevenzione
Contratto di monitoraggio proattivo mensile – non più ore a chiamata, ma controllo continuo
Corso di cybersicurezza per tutto il team – phishing, social engineering, password hygiene
Censimento completo degli asset IT e dei servizi SaaS attivi
Policy GDPR aggiornata con registro dei trattamenti e DPA con i fornitori
MFA obbligatoria su tutti i servizi, senza eccezioni
Oggi questo cliente dorme sonni più tranquilli. Non perché sia immune agli attacchi – nessuno lo è – ma perché sa che qualcuno monitora, risponde e agisce prima che diventi un'emergenza.
La sicurezza informatica non è un prodotto. È un processo continuo. E inizia spesso da una brutta esperienza.
Non aspettare la telefonata sbagliata.
Parliamo di come mettere al sicuro la tua azienda prima che qualcuno lo faccia per te.